sábado, 16 de fevereiro de 2013

Instalação e configuração do Samba no Ubuntu Server 12.10 LTS


Ola amigos, nesse post irei falar de Servidor de Arquivos. Para isso, vou instalar o Samba na sua versão 3.4.7. O Samba pode ser usado como Servidor de Arquivos, criando compartilhamentos. Servidor de impressão, compartilhando impressoras na rede e também como Controlador de Domínio. Centralizando os usuários, senhas e seus diretórios no servidor. No momento vamos nos focar no Samba como um Servidor de Arquivos, criando compartilhamentos de rede. Para instalá-lo vamos usar o comando:
#aptitude install samba
Conforme imagem abaixo:
O sistema vai pedir permissão para buscar 12,0 MB de arquivos para instalação e avisa que depois de descompactado se tornará 32,8 MBCom isso o sistema pede confirmação. [Y/n] sendo Y o padrão, então apertando o Enter ele entede como Y ou yes(sim):
Após poucos minutos o Samba está instalado, eu testei se ele estava rodando com o comando:
#service smbd status
E depois o parei para editar seu arquivo de configuração com o comando:
#service smbd stop
Logo em seguida, vamos entrar no diretório onde se encontra o arquivo de configuração do Samba. eu gosto de renomiá-lo e depois criar um arquivo novo, ou seja. em branco. Segue abaixo o comando para entrar no diretório do arquivo de configuração smb.conf:
#cd /etc/samba/
O comando para renomiá-lo:
#mv smb.conf smb.conf.old
Agora a crio um novo arquivo em branco:
#touch smb.conf
Logo após, vamos criar os diretórios que vamos compartilhar. Para depois configurarmos o smb.conf especificando os diretórios compartilhados e suas permissões. Criei 3 diretórios e dei aos 3 permissões de ler, escrever e executar. Para o dono do diretório, o grupo dono e para outros. Conforme imagem abaixo:
Agora podemos criar o nosso smb.conf. No nosso smb.conf vamos ter 3 compartilhamentos, iremos compartilhar os 3 diretórios da imagem anterior. Mas com algumas diferenças entre eles. Para editar o smb.conf usamos o comando a seguir se estivermos dentro do diretório /etc/samba/
#vim smb.conf
Ou o comando abaixo à partir de qualquer outro diretório:
#vim /etc/samba/smb.conf
Vou postar uma parte das configurações e suas funções para entendermos:
[global]
# Define as configurações gerais que têm poder sobre todo o servidor Samba. Fazendo efeito em todos os compartilhamentos existentes no servidor.
workgroup = tiorizando
# Diz qual nome do grupo de trabalho/domínio a que o servidor Samba pertencerá.
netbios name = infotrix
# Especifica o nome NetBIOS primário do servidor Samba. Caso não especifique, ele usará o nome da sua máquina como valor padrão.
server string = Linux
# Identificação enviada do servidor Samba para o ambiente de rede.
os level = 33
# Especifica o nível do sistema operacional. Número usado para eleições NetBIOS para definir o navegador de grupo local e controlador de domínio.
log file = /var/log/samba/log.%m
# Define a localização do arquivo de log gerado pelo servidor Samba.
log level = 1
# Esta opção faz com que o samba seja menos detalhado. Se usar log level = 0, fará com que o log seja desabilitado.
A opção log level = 2 ou 3 fará que o log do samba tenha um grande número de mensagens e como existirão várias requisições de gravação no disco e ao syslod, a performance irá diminuir.
max log size = 100
# Estipula o tamanho máximo em kb do arquivo de log gerado pelo servidor Samba.
debug level = 2
# Aumento o número de depuração dos daemons do servidor Samba de 0 a 9, sendo que quanto maior for o parâmetro maior o nível. O padrão é 0.
security = share
# Nível de segurança no qual o servidor irá trabalhar.
domain master = false
# Este parâmentro informa se o servidor tentará se tornar o navegador principal de domínio.
[programas]
comment = Programas
# Descrição do compartilhaento que será mostrada na janela de procura da rede.
path = /home/programas
# Indica o diretório que será compartilhado.
valid users = tiorizando
# Estipula quais usuários serão permitidos o acesso ao compartilhamento.
public = no
# Indica se o compartilhamento vai ser publico(sem senha) ou não(requisitando senha).
guest only = no
# Permite somente conexões guest ao recurso. O UID do usuário é mapeado para guest mesmo que forneça uma senha correta.
browseable = yes
# Define se o compartilhamento será ou não exibido.
writable = yes
# Permite ou não escrita no compartilhamento
force create mode = 777
# Solicita que o Samba force o tipo de permissão dos arquivos criados.
force directory mode = 777
# Mesmo que force create mode, mas para diretórios criados nos compartilhamentos.
Vamos demonstrar a criação dos diretórios que estão compartilhados pelo smb.conf do servidor Samba, e suas permissões:
root@tiorizando:/#mkdir /home/programas
root@tiorizando:/#chmod 777 /home/programas
root@tiorizando:/#mkdir /home/publico
root@tiorizando:/#chmod 777 /home/publico
root@tiorizando:/#mkdir /home/documentos
root@tiorizando:/#chmod 777 /home/documentos
A seguir iremos ver como o nosso compartilhamento aparece no client Microsoft Windows XP Professional:
Eu mapiei manualmente o compartilhamento no Windows Explorer, mas isso pode ser feito de forma automática usando um arquivo .bat no inicializar. Ou até mesmo implementando un Netlogon no servidor:
Mapeamento manual:
\\infotrix
Quando digitamos \\infotrix, que é o nome NetBIOS do nosso servidor Samba. Ele nos mostra as unidades de compartilhamento que criamos no smb.conf.
De acordo com as configurações do compartilhamento, o diretório publico é de livre acesso para qualquer usuário, portanto irei demonstrar a escrito sem nenhuma restrição:
Agora o diretório mapeado documentos, tem controle de acesso por usuário, então vou tentar acessar e ele pedirá o usuário e a senha:
Como geralmente os compartilhamento de rede são infelizmente usados em clientes Ruindows, então postarei um exemplo de netlogon. Um arquivo em .bat para mapear automaticamente as unidades. Sempre lembrando de dar as devidas permissões aos diretórios compartilhados. Segue abaixo uma imagem de exemplo do mapeamento automático por netlogon.
Pronto, agora ja podemos começar a usar de forma simples o nosso servidor de arquivos. Lembrando que essas configurações podem ser bem mais complexas. Um abraço.

Instalando um servidor LAMP no Ubuntu 12.10


Se você é um desenvolvedor web (ou um fução, rs) e gostaria de ter seu próprio servidor em casa, uma das primeiras coisas que vai precisar, além de uma máquina, é óbvio, é de um servidor LAMP. Este termo refere-se a um conjunto de softwares necessários para alcançar uma solução globalmente utilizada em serviços de hosting (ou hospedagem).Em outras palavras, LAMP significa LinuxApache (servidor web), MySQL(gerenciador de banco) e PHP (o “P” na verdade refere-se as linguagens de programação usadas em seu site, podendo ser várias, porém a mais comum para este fim é o PHP).
Com isso, criaremos um ambiente de trabalho onde será possível instalarmos um WordPress, Joomla, Drupal, Moodle e etc. Vamos a instalação do LAMP no Ubuntu 12.04.
Abra seu terminal e digite os seguintes comandos:
sudo apt-get install lamp-server^
Note que o símbolo ^ não é um erro, é desta forma mesmo.
sudo apt-get install phpmyadmin
Pronto! Se tudo correr bem, você terá acesso ao seu LAMP em http://localhost/phpmyadmin/
Fonte: Seja Livre 

domingo, 27 de janeiro de 2013

Iniciando o WAMP junto com o Windows


Se você trabalha com WAMP, sabe como é chato toda vez que iniciar o Windows ter que iniciá-lo para que possa usar o Apache e o Mysql. Então, vai uma dica rápida para iniciar esses serviços junto com o Windows, que não é apenas copiar o link de inicialização do WAMP para a pasta “Inicializar” (que nem sempre funciona, ou fica exibindo aquela tela de permissão).
Eis o passo a passo:
  1. No Windows 7, clique em Iniciar e, na barra de pesquisa por programas e arquivos, digite: services.msc
  2. Clique no arquivo que vai aparecer, ou simplesmente aperte o ENTER.
  3. Na janela que se abre, procure os serviços de nome: wampapache e wampmysqld
  4. Perceba que na coluna “Tipo de Inicialização”, eles estão como “Manual”
  5. Clique com botão direito em um deles, e selecione “Propriedades”
  6. Mude “Tipo de Inicialização” para “Automático” e clique “OK”
  7. Faça o mesmo para o outro serviço.
Prontinho… quando você reiniciar o Windows os serviços já estarão inicializados. Perceba, no entanto, que o que estará sendo iniciado automaticamente são os serviços Apache e Mysql, e não o Wamp em si. Ou seja, o iconezinho dele não vai estar lá do lado do relógio. Mas você vai poder usar os serviços normalmente, e só se realmente precisar mexer no WAMP é que vai ter que iniciá-lo.
Repare que essa dica serve pra o caso de você querer inicializar automaticamente qualquer desses outros serviços da lista. Prático, não? ^__^
Fonte: Jaime Neto

sábado, 26 de janeiro de 2013

Configurando endereço IP estático no Ubuntu Server

Para configurar um endereço estático no servidor seguiremos os passos:

  • 1 - criar uma senha para o root
sudo passwd root

  • 2 - configurar um endereço ip fixo. para isso utilizei o editor nano. para salvar as configurações digite control+X e faça as confirmações necessárias
sudo nano /etc/network/interfaces

Troque o texto abaixo....
auto eth0
iface eth0 inet dhcp
.... pelo texto
auto eth0
iface eth0 inet static
address 192.168.1.10
netmask 255.255.255.0
network 192.168.1.0
broadcast 192.168.1.255
gateway 192.168.1.1

  • 4 - Reinicie a rede do servidor
sudo /etc/init.d/networking restart

Pronto.

sexta-feira, 25 de janeiro de 2013

Acesse seu servidor MySQL remotamente por SSH

Então você tem o MySQL no seu servidor web, mas ele só é aberto aos portos locais por padrão por razões de segurança. Se você deseja acessar seu banco de dados a partir de uma ferramenta de cliente como o MySQL Query Browser, normalmente você teria que abrir o acesso a partir do seu endereço IP local ... mas isso não é tão segura.
Então, em vez disso, vamos usar a porta encaminhamento através de um túnel SSH, para que o seu cliente MySQL pensa que está conectando a sua máquina localhost, mas é realmente conectar a outro servidor através do túnel.
Se você estiver usando a linha de comando ssh, o comando ficaria assim. (Você pode fazer a mesma coisa graficamente no Putty ou opções SecureCRT se precisar)
 ssh-L 3306: localhost: 3306 geek@webserver.com ou mysql -h 192.168.0.104 -u root -p
A sintaxe é ssh-L <localport> <username> <remoteport> hostname @ <nome_do_servidor>. Estamos usando localhost como o nome da máquina, porque estamos acessando diretamente o servidor mysql remoto através de ssh.Você também pode usar esta técnica para a porta para a frente através de um servidor ssh para outro servidor.
Se você já tem o MySQL rodando na sua máquina local, então você pode usar uma porta local diferente para o encaminhamento de porta, e apenas definir suas ferramentas de cliente para acessar o MySQL em uma porta diferente.
imagem
Uma vez que você tem o túnel ssh indo, você pode abrir o MySQL Query Browser e digite os detalhes para o seu servidor remoto, usando localhost como o host do servidor, e ajustar a porta para o que você usou.
Uma vez que você se acostumar com este método, você vai saber porque você já usou phpmyadmin ou a versão de linha de comando.

Permitindo acesso remoto ao servidor MySQL


OBS: Testado com o MySQL 5!
O Mysql por padrão ao ser instalado numa máquina, não está configurado para permitir acesso remoto, somente local, por parte do usuário, então para habilitar seu uso seja de qual for a máquina, faz-se os seguintes procedimentos:
Como root no terminal do linux digite:
nano /etc/mysql/my.cnf
Agora altere a seguinte linha..
bind-address = 127.0.0.1
..para..
bind-address = 0.0.0.0
Agora reinicie o serviço mysql com:
/etc/init.d/mysql restart
Entre no prompt do mysql com:
mysql –user=root –password=suasenha
Então digite o seguinte comando:
grant all privileges on *.* to 'usuario'@'%' identified by 'senha';
Esse comando é bem explicativo, ele garante (GRANT) todos (ALL) os privilégios de acesso a todos (*.*) os databases do banco, ao (TO) usuário (‘root’) em todas as máquinas (‘%’) usando a senha do usuário root (IDENTIFIED BY ‘suasenha’). Traduzindo em miúdos, você acessa tudo no banco com o usuário root em qualquer máquina remota.
Obs: Se quiser dar acesso somente a uma maquina específica troque ‘%’ pelo ip da máquina, por exemplo, dar acesso somente a máquina 192.168.0.2, ficaria assim o comando:
GRANT ALL ON *.* TO ‘root’@’192.168.0.2′ IDENTIFIED BY ‘suasenha‘;
Obs2: Onde estiver escrito suasenha, troque pela senha do usuário root.
Agora pode testar conectar-se ao banco de outra máquina que você terá acesso.
Abraços!

terça-feira, 15 de janeiro de 2013

Compartilhar Unidade de Disco ou Partição no Windows 7


Depois de algumas dificuldades enfrentadas para poder compartilhar uma partição do  na rede, visto que isso no Windows XP é bastante simples e no Windows 7 ao compartilha o disco na rede, ficará pedindo senha de acesso.
Se o seu HD é particionado e você está querendo disponibilizá-lo na rede para que todos possam ter acesso aos dados deste HD sem ter que ficar digitando senha siga os passos:
Clique com o botão direito em cima da unidade que deseja compartilhar e vá a “Propriedades”.

Depois que aparecer a janela, clique na aba “SEGURANÇA / EDITAR”.


Clique em “Adicionar” e na janela que aparece “Selecionar usuários ou Grupos” clique no botão AVANÇADO depois clique no botão LOCALIZAR AGORA.


No campo resultados da pesquisa localize o usuário “Todos”, dê OK nas  que aparecem, depois de concluído verifique se a unidade está compartilhada pela rede.


Que isso possa te ajudar.
Abraços!

sexta-feira, 11 de janeiro de 2013

OpenSSH Servidor


Introdução


Esta seção do Guia do Servidor Ubuntu introduz uma poderosa coleção de ferramentas para o controle remoto de computadores em rede e transferência de dados entre computadores em rede, chamada OpenSSH . Você também vai aprender sobre algumas das configurações possíveis com a aplicação servidor OpenSSH e como alterá-las em seu sistema Ubuntu.

OpenSSH é uma versão livremente disponível do Seguro família de protocolo Shell (SSH) de ferramentas para controlar remotamente um computador ou a transferência de arquivos entre computadores. Ferramentas tradicionais utilizadas para realizar essas funções, tais como telnet ou rcp , são inseguras e transmitem a senha do usuário em texto puro quando usado.

OpenSSH fornece um daemon de servidor e ferramentas de cliente para facilitar o controle seguro, criptografado remoto e operações de transferência de arquivos, efetivamente substituindo as ferramentas antigas.

O componente de servidor OpenSSH, sshd , escuta continuamente para conexões de cliente de qualquer das ferramentas de cliente. Quando um pedido de conexão ocorre, sshd configura a conexão correta, dependendo do tipo de ferramenta de conexão cliente. Por exemplo, se o computador remoto está se conectando com o ssh aplicativo cliente, o servidor OpenSSH-se uma sessão de controle remoto após a autenticação.

Se um usuário remoto se conecta a um servidor OpenSSH com o scp , o daemon servidor OpenSSH inicia uma cópia segura de arquivos entre o servidor e o cliente após a autenticação. OpenSSH pode usar vários métodos de autenticação, incluindo senha simples, chave pública e Kerberos bilhetes.


Instalação

Instalação das aplicações cliente e servidor OpenSSH é simples. Para instalar os aplicativos cliente OpenSSH em seu sistema Ubuntu, use este comando em um prompt de terminal:
sudo apt-get install openssh-client

Para instalar o aplicativo de servidor OpenSSH, e os arquivos de suporte relacionados, use este comando em um terminal:
sudo apt-get install openssh-server

openssh-server pacote também pode ser selecionado para instalar durante o processo de instalação do Server Edition.


Configuração


Você pode configurar o comportamento padrão do aplicativo de servidor OpenSSH, sshd , editando o arquivo / etc / ssh / sshd_config . Para obter informações sobre as diretivas de configuração usadas neste arquivo, você pode ver a página do manual apropriado com o seguinte comando, executado em um prompt de terminal:
sshd_config homem

Há muitas diretrizes no sshd arquivo de configuração controlar coisas como configurações de comunicação e modos de autenticação. A seguir, são exemplos de diretivas de configuração que podem ser alteradas editando o arquivo / etc / ssh / sshd_config arquivo.
[Dica]
Antes de editar o arquivo de configuração, você deve fazer uma cópia do arquivo original e protegê-lo de escrita, assim você terá os ajustes originais como uma referência e reutilizar se necessário.
Copie o arquivo / etc / ssh / sshd_config arquivo e protegê-lo de escrever com os seguintes comandos, emitidos em um prompt de terminal:
sudo cp / etc / ssh / sshd_config / etc / ssh / sshd_config.original 
sudo chmod aw / etc / ssh / sshd_config.original

A seguir, são exemplos de diretrizes de configuração que você pode mudar:
  • Para definir seu OpenSSH para escutar na porta TCP 2222 em vez do padrão a porta TCP 22, alterar a directiva Porto como tal:
    Porto 2222
  • Para ter o sshd permitir públicas credenciais baseadas em chaves de login, simplesmente adicione ou modifique a linha:
    PubkeyAuthentication sim
    No arquivo / etc / ssh / sshd_config arquivo, ou se já estiver presente, garantir que a linha não está comentada.
  • Para fazer o seu servidor OpenSSH exibir o conteúdo do arquivo / etc / issue.net arquivo como um banner de pré-login, basta adicionar ou modificar a linha:
    Bandeira / etc / issue.net
    No arquivo / etc / ssh / sshd_config arquivo.
Depois de fazer alterações no arquivo / etc / ssh / sshd_config arquivo, salve o arquivo e reinicie o sshd aplicativo de servidor para efetuar as alterações usando o seguinte comando em um terminal:
sudo / etc / init.d / ssh restart
[AVISO]
Muitas outras diretivas de configuração para sshd estão disponíveis para alterar o comportamento do servidor para atender às suas necessidades. Esteja ciente, no entanto, se seu único método de acesso a um servidor é ssh , e você cometer um erro na configuração sshd através do arquivo / etc / ssh / sshd_config arquivo, você pode achar que você está trancado para fora do servidor no reiniciá-lo, ou que o sshd servidor se recusa a iniciar devido a uma diretiva de configuração incorreta, então seja extremamente cuidadoso ao editar este arquivo em um servidor remoto.

Chaves SSH


SSH chaves permitir a autenticação entre os dois exércitos, sem a necessidade de uma senha. Chave de autenticação SSH utiliza duas chaves de uma privada e uma chave pública chave.
Para gerar as chaves, a partir de um terminal digite:
ssh-keygen-t dsa
Isto vai gerar as chaves usando um DSA identidade de autenticação do utilizador. Durante o processo, você será solicitado para uma senha. Basta bater Enter quando solicitado a criar a chave.
Por padrão, o público chave é guardada no arquivo ~ / .ssh / id_dsa.pub , enquanto ~ / .ssh / id_dsa é o privadochave. Agora copie o id_dsa.pub arquivo para o host remoto e anexá-lo para ~ / .ssh / authorized_keys , digitando:
ssh-copy-id username @ remotehost
Por fim, verifique as permissões no authorized_keys arquivo, somente o usuário autenticado deve ter permissões leitura e gravação. Se as permissões não estão corretas alterá-las:
chmod 600 .ssh / authorized_keys
Agora você deve ser capaz de SSH para o host sem ser solicitado para uma senha.

quarta-feira, 9 de janeiro de 2013

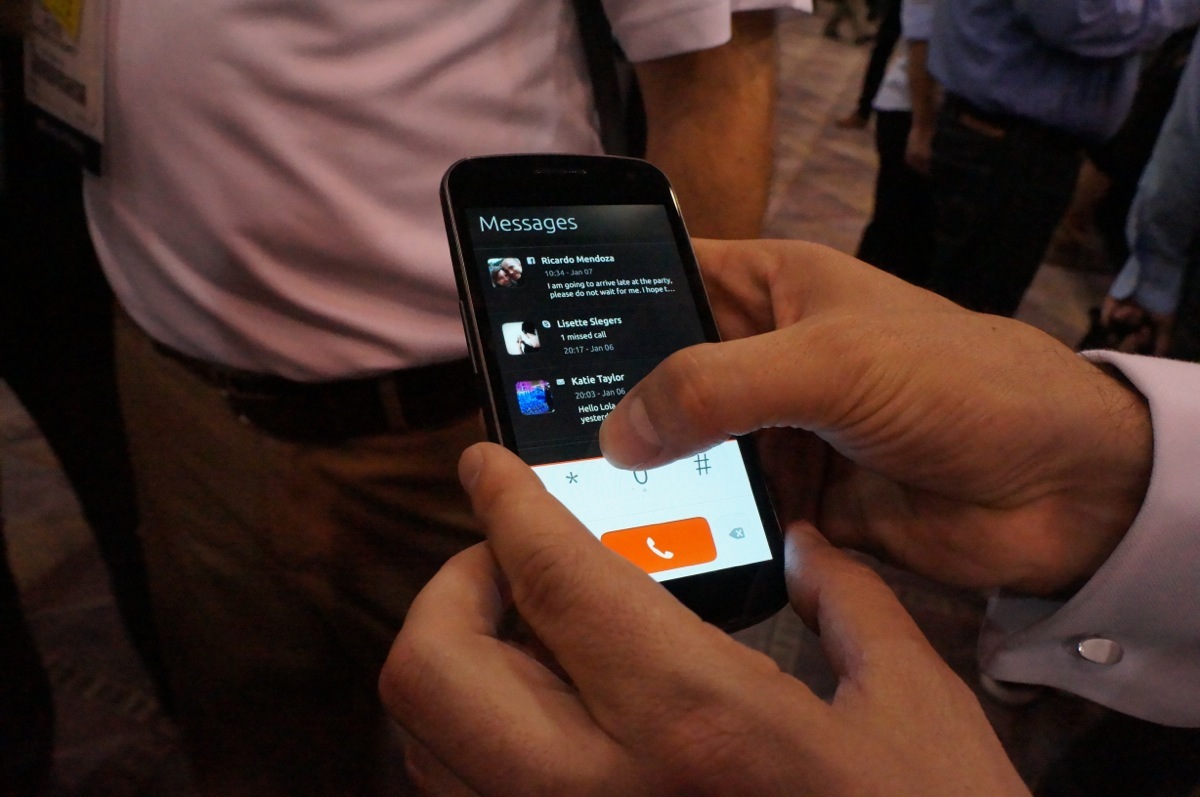
Ubuntu para smartphones


Aaron Baker bate no chão no Digital Experience Pepcom de trazer detalhes sobre o Ubuntu Phone.  Ubuntu anunciou recentemente plataforma para smartphones. Embora seja também uma vantagem ter opções adicionais no mercado de smartphones, temos que saber se há espaço suficiente para apoiar um outro sistema operacional móvel. 

Eis relatório de Arão


Ubuntu para smartphones não é apenas sobre a experiência móvel embora. Na verdade, a idéia é que você pode conectar um monitor e usar uma experiência de desktop completo Ubuntu. Isso significa que a instalação de aplicativos completos do Ubuntu, navegar na web com um teclado e mouse, trabalhando no OpenOffice e muito mais agradável e incrível.

Meu medo é que o Ubuntu para smartphones só pode ser para um público de nicho, só porque o mercado é super cheia agora. Isso tudo vai depender de que a Canonical pode assinar como um parceiro de hardware, no entanto. Imagine se a Samsung ou HTC deu um soco com um telefone Ubuntu? Confie em mim, eu já estou babando.
Ver mais algumas fotos [Clique em cada miniatura para obter vista de tamanho completo]


Assista Hands on Ubuntu Telefone OS 


terça-feira, 8 de janeiro de 2013

Empresas admitem falha em sua governança corporativa


As empresas brasileiras já são capazes de identificar os riscos que correm, mas ainda têm dificuldade para monitorá-los. Essa é a conclusão de uma pesquisa da Deloitte — divulgada ao Brasil Econômico com exclusividade — com 54 companhias, sendo que mais da metade com faturamento acima de R$ 1 bilhão.

De acordo com a pesquisa, 72% dos executivos consultados apontaram o item “identificação de fatores de risco de fraude” como ótimo ou bom, mas sobre “definição clara dos indicadores de riscos” 61% assinalaram o tema como “irregular”, “insuficiente” ou que “nem conhecem”.

Quando o assunto é governança corporativa, 83% das empresas ouvidas avaliam que ainda não estão em um estágio ideal e 59% não possuem um comitê direcionado para o gerenciamento de riscos. “Falta capacitação profissional para saber exatamente o que gerir, controlar e monitorar”, diz Alex Borges, sócio da consultoria da Deloitte e especialista em gestão de risco. Segundo o executivo, as empresas de capital aberto lideram esse movimento de profissionalização e criação de comitês. “Mas as companhias familiares estão indo pelo mesmo caminho. Isso porque muitas delas tiveram perdas inesperadas e estão agora atentas ao atendimento a regulamentações internacionais e nacionais.”

Falta maturidade
Borges explica que as avaliações ainda são muito baseadas em julgamentos. “Esta é a diferença entre a maturidade das companhias brasileiras e as internacionais”, diz. “Demora de três a seis meses para conseguir montar um processo capaz de fazer a identificação dos riscos e, para ter avaliação e monitoramento, leva dois ou três anos.”

Segundo o levantamento, os maiores objetivos com a implantação e fortalecimento do gerenciamento de riscos são: mensurar os riscos da empresa; gerar e preservar valor para os acionistas, estar integrado às estratégias da organização e aos procedimentos de governança corporativa. Ainda de acordo com a pesquisa, 72% dos executivos disseram que aumentou o interesse pelo desenvolvimento de atividades de gestão de riscos em relação a 2011. O principal motivo é a intenção em aprimorar e integrar diversos aspectos de gestão da empresa. Mas apenas 26% dos respondentes informaram que a área de gestão de riscos está muito integrada às demais áreas da empresa. Isso mostra que os funcionários da área ou da função precisam demonstrar os benefícios e o valor desse gerenciamento, agregado de forma a auxiliar e integrar as funções de gestão de riscos existentes nas empresas.

O levantamento aponta ainda que o principal patrocinador das iniciativas de gestão de riscos nas empresas é o presidente (com 23%), seguido do diretor de auditoria interna (19%). Para se ter ideia da importância do assunto no exterior, mais de 75% dos executivos entrevistados nos Estados Unidos responderam que a gestão de riscos mudou em suas empresas devido à volatilidade do mercado nos últimos três anos. ¦

Profissionais estão empenhados em melhorar
Procura para ingressar na comissão de risco do IBGC cresceu entre 30% e 40%

Por mais que a maioria das empresas avalie que ainda não está em um estágio ideal de governança corporativa, a preocupação quanto ao assunto é crescente. A avaliação é de Mercedes Stinco, coordenadora da comissão de riscos corporativos do Instituto Brasileiro de Governança Corporativa (IBGC). “A procura de executivos interessados em ingressar no comitê de risco do IBGC cresceu entre 30% e 40% nos últimos dois anos. E esse movimento é observado não só por executivos que atuam em companhias de capital aberto, mas também por profissionais que atuam em empresas familiares, de todos os portes”, diz.

Segundo ela, o simples fato de as empresas reconhecerem que precisam melhorar ajuda no passo seguinte, que é adotar as mudanças com o tempo. A Kroton Educacional, por exemplo, viu seu processo de governança corporativa melhorar com o passar dos anos. Segundo Carlos Lazar, diretor de relações com investidores (RI) da companhia, apesar de a empresa sempre adotar níveis diferenciados, o processo foi acelerado com o ingresso do fundo de private equity Advent em seu capital, em 2009. “Na ocasião, o fundo internacional trouxe práticas que não eram adotadas, tais como a implantação de quatro comitês: acadêmico, auditoria, financeiro e de recursos humanos”, afirma.

Além disso, os investidores passam a exigir padrões mais rígidos de governança corporativa das empresas com o aprimoramento do mercado de capitais. “Quando a Kroton abriu capital, em 2007, se listou no Nível 2 de governança corporativa, porém deu privilégio de Novo Mercado aos investidores. A migração ao nível mais alto de governança, concluído em dezembro do ano passado, não traz mudanças grandes na prática aos investidores. Mas entendemos que o movimento era importante por fazer parte de um processo contínuo de melhoria”, afirma o executivo. ¦ Vanessa Correia


sábado, 29 de dezembro de 2012

Mega-Sena - A Fraude

O ganhador da mega-sena desta semana, que fez a aposta em Brasília e retirou seus R$ 14,1 milhões em São José do Rio Preto (SP), fez ressurgir antigas suspeitas de cartas marcadas, lavagem de dinheiro etc. As suspeitas jamais foram confirmadas, mas Caixa intriga com sua luta para preservar a proibição de identificar o sortudo “por razões de segurança”. O Brasil é o único que adota a proibição: esta semana, o governo britânico mostrou o casal que levou R$ 470 milhões na loteria.

Forças ocultas

Quem propôs lei obrigando a divulgação do ganhador de loteria, como o ex-senador Gerson Camata (PMDB-ES), acabou obrigado a desistir.

Muito esquisito

O ex-senador capixaba acha que tem algo de esquisito na proibição de divulgar vencedor de loterias: “Sofri muita pressão”, lembra ele.

Muito curioso

O projeto de Camata previa que o apostador apenas informasse o CPF. A Caixa se opôs, claro. “O único argumento era a segurança”, conta.

Lorota

A alegação de “segurança” para esconder o ganhador de loterias é curiosa: afinal, o novo milionário não teria dificuldades de custeá-la. (Claudio Humberto)

Comentário: a pressão sofrida pelo então senador Gerson Camata para retirar seu projeto de transparência no jogo federal aumenta a suspeita de fraude nos jogos da Loteria.

A falta de coragem para que outros parlamentares coloquem a questão da obrigatoriedade da divulgação do nome do ganhador é quase uma confissão de cumplicidade com a banca do jogo.

A lavagem de dinheiro é um desdobramento desse "sigilo", ainda que o Coaf tenha apertado o cerco sobre "felizardos" que ganharam dezenas de prêmios em sequência.

Seria "natural" que o Congresso tivesse interesse em liderar uma operação contra a exploração da boa fé da população.

A não divulgação dos nomes dos "sortudos" reforça a suspeita de práticas criminosas, para além da lavagem de dinheiro.

Estranhamente, o funcionamento da Loteria nunca foi objeto de uma ampla investigação séria no país, mesmo depois da revelação de que só um deputado ganhou mais de 200 vezes na Loteria.

Veja o vídeo esclarecedor do canal do otário. deixe sua opinião sobre o assunto. 

A política de concessões dos aeroportos proposta pelo governo é um avanço real?

A concessão dos aeroportos do Galeão (RJ) e Confins (MG) ao setor privado foi anunciada pelo governo em 20 de dezembro. Um ponto controverso do projeto é a criação da Infraero Serviços, que atuará em parceria com o operadores internacionais e que prestará serviços especializados. Para o economista Rodrigo Constantino a fundação da nova estatal é totalmente desnecessária. Ele lembra que em vários países do mundo os aeroportos administrados pelo setor privado funcionam de forma mais eficiente do que os do Brasil. “O ideal mesmo seria privatizar logo a Infraero toda de uma vez. Não faz sentido ter um Estado empresário”, afirma.

Assim como Constantino, o economista Raul Velloso questiona o criação da Infraero Serviços. “Criar mais uma empresa se afigura um despropósito. Já não existe uma, que inclusive não funciona bem? Por que criar outra? Talvez para dar uma satisfação às facções descontentes com o rumo desse processo? O problema é que no final tudo bate no bolso do contribuinte, sem garantia de melhoria do serviço”, critica.

A principal exigência feita aos candidatos a novos gestores dos terminais é que eles tenham experiência mínima de 35 milhões de passageiros por ano. Além disso, os acionistas majoritários dos consórcios que arremataram os três primeiros terminais leiloados (Brasília, Viracopos e Guarulhos) não poderão disputar esses terminais.

“Ter experiência em operação de aeroportos de grande porte ajuda, sem dúvida. Mas não acho isso fundamental. Mais importante é garantir um arcabouço regulatório simples e estimular a concorrência”, opina. Constantino acredita que a própria busca pelo lucro levará as empresas na direção de melhores atendimentos ao público.

Para Velloso é fundamental que as empresas apresentem um plano de negócios antes da realização dos leilões. O edital das licitações deve ser divido em três fases a primeira é a pré-qualificação, a segunda é a proposta técnica e a terceira é o plano de negócios, em que os proponentes explicam como vão por em prática aquilo que o governo especificou como missão no respectivo edital.

A privatização dos aeroportos está sendo feita através do sistema de consórcios, com a administração compartilhada por mais de uma empresa. O aeroporto de Guarulhos, por exemplo, será administrado pelo consórcio Invepar: formado pelos três maiores fundos de pensão do país – Previ, Petros e Funcef – e a construtora OAS, e administradores de rodovias como a Raposo Tavares e Rio-Teresópolis e da Linha Amarela, no Rio de Janeiro, com participação de 90%, e operadora Airport Company South Africa, com 10%.

Velloso explica que o sistema de consórcios é uma prática comum no setor privado, mas alerta que a parceria não é garantia  da qualidade dos serviços. “Isso não garante muita coisa, especialmente quando se juntam empresas à Infraero”.

“Os fundos de pensão poderiam entrar como acionistas minoritários, mas não acho que deveriam ser controladores. Isso seria uma “privatização” estranha, transferindo o controle do Estado para entidades estatais”, diz Constantino. Ele ressalta que o mais relevante é limitar bastante o financiamento do BNDES a fim de evitar distorções.

O que você acha de mais uma empresa de transporte aéreo? Deixe sua opinião. Aqui sua opinião faz toda a diferença 

Fonte: Imil

sexta-feira, 28 de dezembro de 2012

É o consumo, estúpido.


- A presidente Dilma Rousseff termina o ano com aprovação entre ótimo e bom em 62%, de acordo com pesquisa Datafolha publicada no último domingo. Para o Ibope, em sondagem divulgada na semana passada, chega a 78% o índice de brasileiros que aprovam o jeito de Dilma de governar.

- Os números revelam algumas aparentes contradições. Por exemplo, segundo o Datafolha, chega a 52% o índice de brasileiros que consideram a política federal para saúde ruim ou péssima. Já 62% desaprovam a área de segurança pública. Os escândalos de corrupção explodem quase semanalmente. A impressão é a de que um governo muito bem avaliado, quando destrinchado, está péssimo em cada um de seus setores. De fato, pode ser isso.

- Na educação, o Brasil fica em 88º lugar no ranking da Unesco de 127 Países. No IDH, patinamos na 84ª colocação entre 187 Países.

- A paralisação do PIB é evidente. Devemos crescer apenas 1% este ano, o pior País da América Latina com exceção do Paraguai. Entre os Brics, o lanterna.
• Com os maus números daqui, a Inglaterra voltou a ultrapassar o Brasil entre as maiores economias do mundo.

- Com relação à infraestrutura, a Confederação Nacional dos Transportes, em estudo divulgado no final de outubro, mostrou que a 29,3% das rodovias brasileiras estão em condições ruins ou péssimas: são mais de 28 mil quilômetros na precariedade. Apenas 37% da malha está em bom estado.

- Há o atraso de grandes obras como a ferrovia Transnordestina, a Norte-Sul, e a transposição do rio São Francisco, entre muitas outras. Os prazos já foram estourados e as novas previsões são consideradas fictícias.

- No caso da transposição, em particular, a previsão era para ser concluída em março de 2010 e o orçamento total de US$ 4,8 bilhões. Hoje, mais de dois anos e meio após o fim do cronograma, já foram gastos US$ 3,8 bilhões e apenas 40% da obra está pronta. Dos dezesseis lotes licitados, cinco contratos foram rescindidos. O orçamento pulou para R$ 8,2 bilhões.
• Segundo a equipe de orçamento do Democratas, em consulta ao Sistema Integrado de Administração Financeira (SIAFI), este ano o governo só liberou para a Transposição R$ 272 milhões dos R$ 1,35 bilhão autorizados (20,2%).

- No setor elétrico, os apagões se tornaram uma ameaça constante. O Brasil só não está em processo de racionamento porque a economia não tem crescido de maneira satisfatória.
• De acordo com a Agência Nacional de Energia Elétrica, as interrupções de fornecimento crescem desde 2006. Nos últimos três anos, os registros ficaram bem acima do limite máximo admitido pelas regras de operação do setor.

- Com relação à Copa, a eficiência parecem ter se limitado à construção dos estádios. As obras da chamada mobilidade urbana, como linhas de metrô e novas avenidas mal saíram do papel. Corre o risco de o campeonato acabar sem que a população veja seu cotidiano melhorado pelo legado do Mundial.

- A carga tributária, não custa repetir, já está em 35% do PIB. Enquanto isso, o índice de investimentos fica em 18,7% enquanto o mínimo deveria ser de 25%.

- Entraves em outros setores como aeroportos, portos, armazéns, ferrovias, burocracia tornam o Brasil um dos piores para se investir no mundo. O mais recente levantamento sobre o tema, o “Doing Business 2013”, divulgado pelo Banco Mundial, coloca o Brasil na 130ª posição entre 185 economias se o critério for a abertura de negócios.
• Em outro ranking de competitividade organizado pela Confederação Nacional da Indústria, que compara 14 Países com economia parecida com a brasileira, ficamos em penúltimo lugar, à frente apenas da Argentina.

- Com tantos problemas sérios fica a questão: como pode o governo ser tão popular?

- Uma das respostas está, sem dúvida, nas taxas de desemprego, uma das mais baixas em todos os tempos, 5,3%, quase o equivalente ao pleno emprego.

- Os dados do consumo são também bastante impressionantes. Desde o início do governo Lula, brasileiros de todas as unidades da federação mais do que dobraram seu poder de compra. O índice preciso é de 113% em todo território nacional, segundo o IBGE. E essa ascensão tem superado crises internacionais e baixos números do PIB.

- Por exemplo, de acordo com o IBGE, apenas nos últimos 12 meses, o valor em compras feitas por brasileiros nas redes varejistas cresceu 7,6%. O índice continua em ritmo de crescimento chinês. No quesito mais sensível à popularidade, o bolso, o governo não tem deixado a crise chegar à população.

- O governo tem aproveitado toda a maré internacional direcionada à compra de produtos primários que temos costume de vender, como minério de ferro e soja, para arrecadar como nunca, aumentar orçamentos de transferência direta, subir o salário mínimo de maneira real, e distribuir crédito à população. Com tantos novos produtos em casa (supérfluos ou não), difícil considerar um governo ruim.

- Mesmo com as evidentes dificuldades estruturais e a inoperância do Estado, a elevação de renda permitiu ao Brasil ser o País onde houve mais avanços sociais entre 2006 e 2011, de acordo com estudo da Consultoria Internacional Boston Consulting Group.

- Mas, como se pode perceber, apesar dos avanços sociais, o governo tem deixado de lado as ações que podem fazer o Brasil andar com as próprias pernas, sem utilizar a conjuntura como muleta. Na linguagem popular, pode estar matando a galinha dos ovos de ouros ao manter uma ascensão social insustentável sem reformas. Conquistas não estruturais como a renda e o emprego podem acabar de um dia para outro e teremos um País com más condições para a economia se desenvolver sozinha.

O Brasil precisa superar seus principais entraves para garantir o desenvolvimento efetivo da população, sem depender de fenômenos que podem ser passageiros.


Feliz Ano Novo.

De repente, num instante fugaz, os fogos de artifício anunciam que o ano novo está presente e o ano velho ficou para trás.

De repente, num instante fugaz, as taças de champagne se cruzam e o vinho francês borbulhante anuncia que o ano velho se foi e ano novo chegou.

De repente, os olhos se cruzam, as mãos se entrelaçam e os seres humanos, num abraço caloroso, num so pensamento, exprimem um só desejo e uma só aspiração: PAZ E AMOR.

De repente, não importa a nação, não importa a língua, não importa a cor, não importa a origem, porque todos são humanos e Descendentes de um só Pai, os homens lembram-se apenas de um só verbo: amar. 

De repente, sem mágoa, sem rancor, sem ódio, os homens cantam uma só canção, um só hino, o hino da liberdade. 

De repente, os homens esquecem o passado, lembram-se do futuro venturoso, de como é bom viver. 

De repente, os homens lembram-se da maior dádiva que têm: a vida. 

De repente, tudo se transforma e chega o ano radiante de esperança, porque só o homem pode alterar os rumos da vida. 

De repente, o grito de alegria, pelo novo ano que aparece. 

FELIZ ANO NOVO! 
EQUIPE ESPAÇO LIVRE


terça-feira, 18 de dezembro de 2012

Mudar a senha do root (Ubuntu)


Você, por acaso, deseja mudar a senha do root no Ubuntu, mas não sabe como? É simples. Abra o Terminal (Aplicações -> Acessórios -> Terminal) ou Ctrl+Alt+T e nele digite:

sudo passwd root

Então digite sua nova senha e em seguida redigite-a. Pronto. Sua senha do root foi mudado.